Teremos patches de segurança para o corpo humano?
Quando genes, implantes e dispositivos conectados viram infraestrutura crítica, medicina e cibersegurança começam a se encontrar
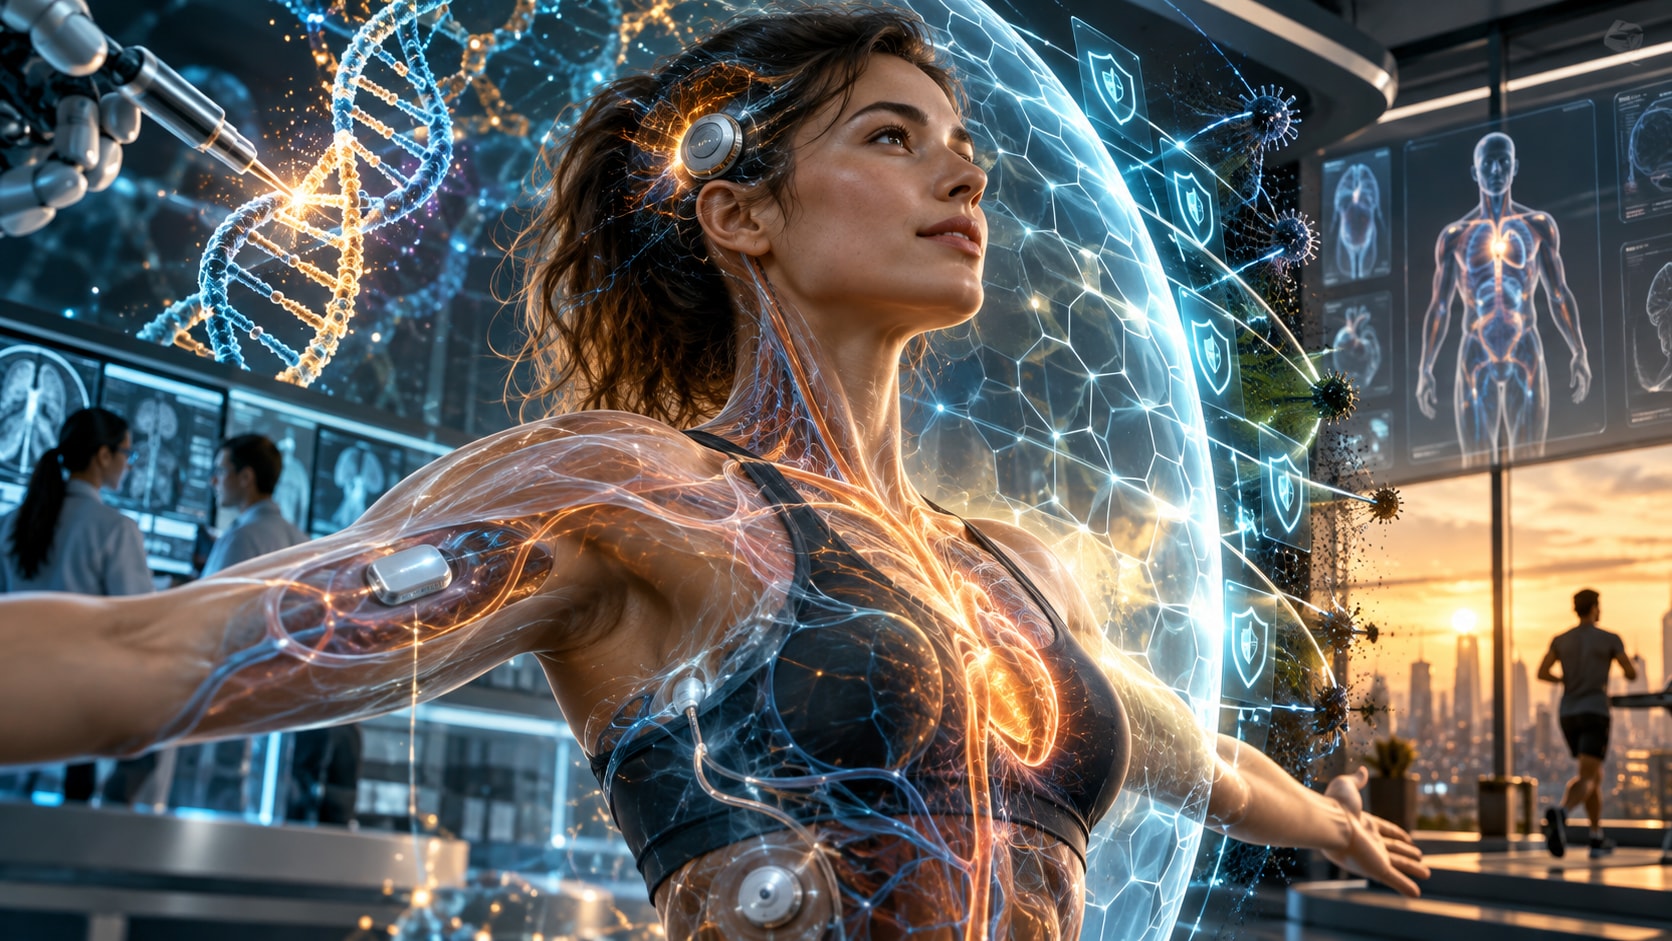
Edição genética já trata doenças e dispositivos médicos conectados já exigem políticas de cibersegurança. Até onde faz sentido imaginar atualizações biológicas e patches obrigatórios?
Imagine uma mensagem do futuro:
Atualização biológica disponível. Corrige uma vulnerabilidade associada a determinada doença. Requer validação médica antes da instalação.
Parece uma piada de ficção científica.
Mas duas linhas tecnológicas reais já começam a aproximar medicina da linguagem de “patch”.
A primeira é edição genética.
A segunda é a presença crescente de dispositivos médicos conectados e software dentro do cuidado de saúde.
O que sabemos
Edição genética já é medicina clínica.
Casgevy utiliza edição baseada em CRISPR/Cas9 em células-tronco hematopoéticas do próprio paciente para tratar doenças do sangue. Em julho de 2026, a FDA ampliou sua aprovação nos Estados Unidos para pacientes a partir de 2 anos com determinadas indicações de doença falciforme ou beta-talassemia dependente de transfusão.
Esse tratamento não instala uma atualização automática em bilhões de pessoas.
As células são coletadas, editadas fora do corpo, avaliadas e reinfundidas após um processo médico complexo.
Ainda assim, ele demonstra algo histórico: já conseguimos alterar deliberadamente DNA de células humanas como parte de uma terapia aprovada.
Isso já é um patch?
Só como metáfora.
Um patch de software normalmente pressupõe:
- uma arquitetura conhecida;
- uma falha reproduzível;
- uma mudança que pode ser distribuída;
- uma versão anterior e uma posterior;
- possibilidade de testar compatibilidade.
Biologia não oferece nada disso de maneira tão limpa.
Pessoas têm genomas diferentes, histórias diferentes, microbiomas diferentes, idades diferentes e ambientes diferentes.
Uma variante prejudicial em um contexto pode não ter o mesmo efeito em outro.
O primeiro “patch universal” provavelmente não será genético
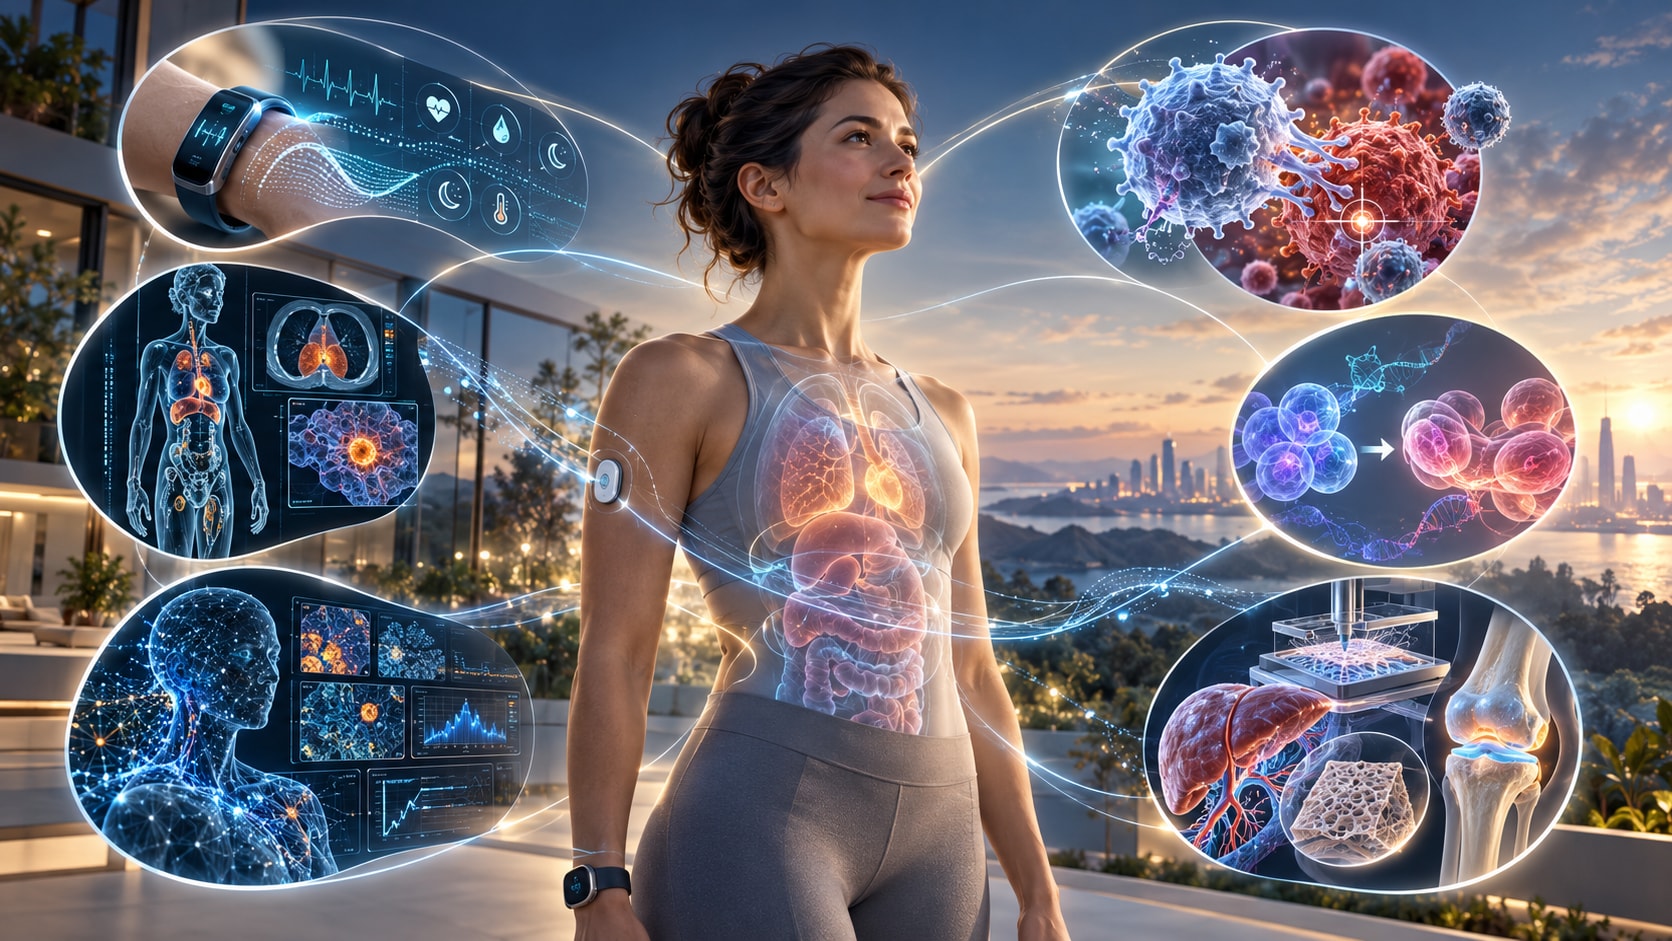
Se humanos tiverem cada vez mais implantes, sensores, bombas, estimuladores e interfaces conectadas, atualizações digitais reais já fazem parte da segurança médica.
A FDA mantém orientações específicas de cibersegurança para dispositivos médicos com risco cibernético e enfatiza resiliência ao longo do ciclo de vida.
Aqui a palavra patch é literal.
Um dispositivo conectado pode conter vulnerabilidades de software.
E uma vulnerabilidade num equipamento que controla uma função fisiológica não é apenas um problema de dados: pode se tornar problema de segurança física.
Corpo conectado = nova superfície de ataque
Quanto mais funções críticas dependerem de dispositivos digitais, maior o número de componentes que precisam ser autenticados, atualizados e isolados.
Imagine um futuro com:
- marca-passo;
- bomba automatizada;
- interface neural;
- sensores internos;
- próteses inteligentes;
- sistema de liberação de drogas;
- modelos de IA locais.
O organismo continuaria biológico.
Mas parte de sua manutenção passaria a seguir princípios de segurança de sistemas.
Uma possibilidade: níveis diferentes de atualização
Podemos separar pelo menos quatro categorias futuras.
1. Patch de software
Atualiza um dispositivo ou algoritmo.
2. Patch farmacológico
Uma intervenção temporária muda uma via biológica.
3. Patch celular
Células do paciente são modificadas ou substituídas.
4. Patch genético in vivo
Uma ferramenta altera material genético diretamente em células dentro do corpo.
Quanto mais descemos nessa lista, mais difícil fica desfazer a intervenção.
Atualização não pode significar padronização humana
Aqui a metáfora fica perigosa.
Computadores podem ser colocados na mesma versão.
Pessoas não deveriam ser tratadas como máquinas que precisam convergir para uma configuração humana “ótima”.
Há diferença entre corrigir uma doença grave e escolher características humanas desejáveis.
A edição genética também levanta questões de acesso, consentimento, desigualdade e efeitos sobre gerações futuras quando alterações são herdáveis.
A Organização Mundial da Saúde mantém recomendações e uma estrutura de governança justamente porque segurança científica não é a única dimensão do problema.
“Patches obrigatórios” seriam outra categoria
Se uma atualização corrige uma falha num implante conectado que permite ataque remoto, há um argumento de segurança semelhante ao de atualizar infraestrutura crítica.
Se a mudança altera permanentemente células humanas, a situação ética e regulatória é muito diferente.
Misturar os dois casos sob a mesma palavra pode esconder diferenças essenciais.
Consentimento corporal não é equivalente a aceitar termos de uso de um aplicativo.
O que os dados sugerem
A convergência entre software e biologia já começou, mas em camadas.
Temos terapias gênicas e de edição.
Temos dispositivos médicos conectados.
Temos sistemas de monitoramento contínuo.
Temos orientação regulatória sobre cibersegurança desses dispositivos.
Ainda não temos uma infraestrutura global que distribui “updates biológicos” como um sistema operacional.
Minha hipótese
O futuro mais plausível não é uma tela dizendo “HumanOS 12.4 instalado”.
É uma pilha de manutenção.
Software será atualizado frequentemente.
Modelos de IA serão recalibrados.
Dispositivos receberão patches de segurança.
Terapias biológicas serão personalizadas de forma muito mais lenta e controlada.
Algumas alterações celulares talvez sejam repetidas.
Mudanças herdáveis, se algum dia forem usadas clinicamente, estarão numa categoria de governança completamente diferente.
Um problema novo: compatibilidade
Hoje, um medicamento já pode interagir com outro.
No futuro, poderemos adicionar:
- versão de firmware;
- modelo de implante;
- perfil genético;
- terapia celular anterior;
- edição já realizada;
- agente de IA;
- biomaterial implantado.
A medicina pode precisar administrar dependências de um jeito surpreendentemente parecido com engenharia de sistemas.
Só que não existe botão confiável de “rollback” para todas as intervenções biológicas.
Onde essa ideia quebra
Genes não são módulos independentes.
Efeitos pleiotrópicos, desenvolvimento e interações tornam alterações difíceis de prever.
Um patch genético pode ser permanente.
Um tratamento pode funcionar para uma variante e não para outra.
E um sistema conectado pode ter vulnerabilidades que aparecem anos depois de implantado.
Por isso a prioridade não é criar uma loja de upgrades humanos.
É construir segurança, auditabilidade, consentimento e reversibilidade sempre que possível.
Conclusão
“Patch humano” é uma metáfora provocadora porque duas histórias estão convergindo.
Estamos ficando melhores em editar biologia.
E estamos colocando cada vez mais software dentro do cuidado do corpo.
O resultado não será simplesmente transformar pessoas em computadores.
Será criar organismos cuja saúde depende de uma mistura de células, genes, dispositivos e código.
Nesse mundo, medicina preventiva e cibersegurança poderão se tornar partes da mesma infraestrutura de sobrevivência.
Onde esta matéria se apoia
- 01FDA Approves First Gene Therapy for Young Children with Sickle Cell DiseaseU.S. Food and Drug Administration
- 02Cybersecurity in Medical Devices: Quality Management System Considerations and Content of Premarket SubmissionsU.S. Food and Drug Administration
- 03Human genome editing: recommendationsWorld Health Organization
- 04Human genome editing: a framework for governanceWorld Health Organization
O que você pensa sobre isso?
Entre com Google para comentar. Respostas do autor podem ser preparadas com assistência de IA e ficam registradas no sistema editorial.
Ainda não há comentários. Você pode começar a conversa.